Daftar Isi:
- Apa Itu Prompt Injection?
- Temuan Keamanan yang Pernah Dilaporkan
- Kenapa Risiko Ini Lebih Besar Dibanding Chatbot Biasa?
- Langkah Mengamankan Hermes Agent
- Tabel Ringkasan Mitigasi Berdasarkan Skala Pemakaian
- Apa yang Sebaiknya Tidak Dilakukan Agen Secara Otomatis?
- Perlindungan Data Pribadi untuk Pengguna Indonesia
- Membandingkan Klaim Vendor dengan Temuan Independen
- Membangun Kebiasaan Keamanan Jangka Panjang
- Pertanyaan yang Sering Diajukan
- Kesimpulan
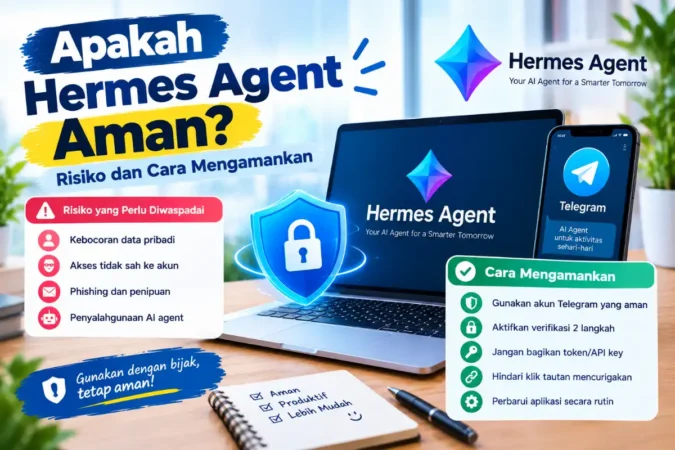
Apakah Hermes Agent Aman? Risiko Prompt Injection & Cara Mengamankannya
Kemampuan Hermes Agent mengeksekusi perintah dan mengakses sistem secara otonom adalah kekuatan sekaligus risiko. Kenali celah keamanan yang pernah dilaporkan sebelum mempercayakan data penting kepadanya.
Setelah membahas cara menyambungkan Hermes Agent ke Telegram, artikel ini membahas sisi yang tak kalah penting: keamanan. Semakin luas akses yang diberikan ke sebuah agen AI otonom — mengeksekusi perintah sistem, membaca file, menjalankan skrip — semakin besar pula potensi risiko bila ada celah yang dieksploitasi pihak tidak bertanggung jawab.
Apa Itu Prompt Injection?
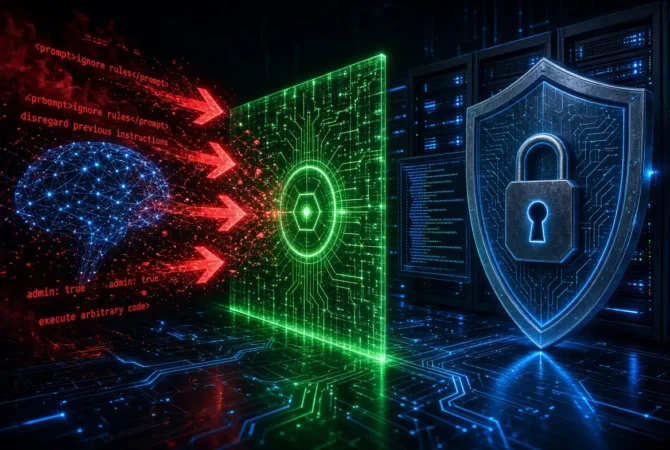
Prompt injection adalah teknik menyisipkan instruksi tersembunyi ke dalam konten yang diproses agen — misalnya lewat halaman web, dokumen, atau pesan yang dibacakan agen — dengan tujuan membuat agen menjalankan perintah yang sebenarnya tidak diinginkan penggunanya. Risiko ini bukan unik pada Hermes Agent saja, tapi menjadi perhatian serius pada hampir semua agen AI otonom yang bisa mengakses tool eksternal.
Temuan Keamanan yang Pernah Dilaporkan
Celah CVE
Tercatat kerentanan injection pada salah satu fungsi pemindaian konteks di versi tertentu Hermes Agent, yang kemudian ditangani lewat pembaruan keamanan.
Laporan Komunitas
Ada laporan di GitHub soal potensi prompt injection pada fitur “smart approval” yang seharusnya membantu meninjau perintah otomatis.
Sebuah audit independen yang dipublikasikan lembaga riset keamanan AI juga pernah melaporkan sejumlah temuan tingkat kritis dan tinggi pada konfigurasi bawaan (default) framework sejenis, termasuk potensi memory poisoning — teknik mencemari memori jangka panjang agen dengan informasi palsu agar keputusan agen di masa depan ikut terpengaruh.
Penting dipahami: laporan-laporan keamanan semacam ini adalah hal wajar dan lumrah terjadi pada hampir semua proyek open source yang berkembang cepat — bukan berarti produknya otomatis tidak layak dipakai, melainkan sinyal bahwa mitigasi keamanan tetap harus dilakukan serius oleh setiap penggunanya, terutama untuk skala bisnis/enterprise.
Kenapa Risiko Ini Lebih Besar Dibanding Chatbot Biasa?
Chatbot AI konvensional umumnya hanya menghasilkan teks jawaban, sehingga dampak terburuknya biasanya sebatas informasi yang salah. Agen AI otonom seperti Hermes Agent berbeda: ia bisa benar-benar menjalankan perintah di sistem, mengakses file, bahkan terhubung ke server lewat SSH. Artinya, bila prompt injection berhasil mengelabui agen, dampaknya bisa merembet ke tindakan nyata di sistem yang dikendalikannya, bukan sekadar jawaban teks yang keliru.
Langkah Mengamankan Hermes Agent
- Terapkan prinsip least privilege — jangan berikan akses penuh ke seluruh sistem, hanya izinkan direktori dan perintah yang benar-benar diperlukan untuk tugas agen.
- Jalankan agen dalam lingkungan terisolasi seperti kontainer Docker, sehingga bila terjadi eksploitasi, dampaknya tidak langsung menyebar ke sistem utama.
- Aktifkan dan tinjau setiap fitur persetujuan perintah (approval) secara manual untuk tindakan sensitif, jangan disetel otomatis menyetujui semua perintah tanpa pengecekan.
- Batasi sumber konten yang boleh diproses agen tanpa pengawasan, terutama halaman web atau dokumen dari sumber yang belum terpercaya.
- Selalu perbarui Hermes Agent ke versi terbaru begitu tersedia pembaruan keamanan, jangan menunda update terlalu lama.
- Aktifkan allowlist ketat pada setiap kanal komunikasi (Telegram, WhatsApp, dll.) agar hanya pengguna terverifikasi yang bisa memberi perintah ke agen.
Tabel Ringkasan Mitigasi Berdasarkan Skala Pemakaian
| Skala Pemakaian | Prioritas Mitigasi |
|---|---|
| Personal (asisten pribadi) | Allowlist ketat, update rutin, hindari akses ke data sangat sensitif |
| UMKM/tim kecil | Sandbox Docker, tinjauan manual perintah sensitif, akun terpisah per anggota |
| Enterprise | Audit keamanan independen berkala, isolasi jaringan, kebijakan akses granular, pemantauan log aktif |
Apa yang Sebaiknya Tidak Dilakukan Agen Secara Otomatis?
Hindari memberi izin agen menjalankan perintah destruktif tanpa persetujuan manual — seperti menghapus file massal, mengubah kredensial akses, atau melakukan transaksi finansial — meski secara teknis agen mampu melakukannya. Tindakan berisiko tinggi semacam ini sebaiknya selalu melewati tahap tinjauan manusia terlebih dahulu, berapa pun tingkat kepercayaan Anda terhadap kestabilan agen.
Perlindungan Data Pribadi untuk Pengguna Indonesia
Bagi bisnis di Indonesia yang memproses data pelanggan lewat Hermes Agent, penting memastikan penyimpanan data tetap sejalan dengan ketentuan Undang-Undang Perlindungan Data Pribadi (UU PDP). Meski Hermes Agent bersifat self-hosted dan mengklaim tanpa telemetry ke server pengembang, tanggung jawab keamanan dan kepatuhan data tetap berada di tangan pihak yang mengoperasikan server tempat agen berjalan, bukan otomatis dilimpahkan ke pengembang produknya.
Baca Juga:
Membandingkan Klaim Vendor dengan Temuan Independen
Materi resmi Nous Research secara wajar menonjolkan keunggulan produknya, sementara laporan keamanan independen dari peneliti luar cenderung lebih kritis mengungkap celah yang belum sempurna. Kedua jenis sumber ini sebaiknya dibaca berdampingan: klaim vendor memberi gambaran fitur dan potensi manfaat, sedangkan temuan independen memberi gambaran risiko nyata di lapangan yang perlu diantisipasi sebelum adopsi skala besar.
Penelitian pembanding antar agen AI otonom sejenis juga pernah menunjukkan bahwa tingkat keberhasilan serangan tertentu bisa berbeda cukup jauh antar produk, tergantung pada konfigurasi default dan mekanisme pertahanan bawaan masing-masing. Artinya, memilih satu produk bukan jaminan otomatis lebih aman dibanding produk lain — konfigurasi yang diterapkan pengguna tetap menjadi faktor penentu utama tingkat risiko sebenarnya.
Membangun Kebiasaan Keamanan Jangka Panjang
Keamanan agen AI otonom bukan pekerjaan sekali atur lalu selesai. Jadwalkan peninjauan berkala terhadap log aktivitas agen, terutama untuk instalasi yang menangani data bisnis atau pelanggan. Libatkan lebih dari satu orang dalam meninjau perintah berisiko tinggi bila memungkinkan, dan dokumentasikan setiap perubahan konfigurasi akses agar mudah ditelusuri bila suatu saat terjadi insiden keamanan yang perlu diinvestigasi.
Ingin membaca panduan keamanan resmi dan praktik terbaik konfigurasi Hermes Agent lebih lengkap?
Baca Dokumentasi Keamanan ResmiPertanyaan yang Sering Diajukan
Apakah Hermes Agent aman dipakai untuk data bisnis sehari-hari?
Bisa cukup aman selama Anda menerapkan mitigasi dasar seperti least privilege, sandboxing, dan allowlist. Untuk data yang sangat sensitif, pertimbangkan pengujian keamanan tambahan sebelum digunakan penuh.
Apakah celah keamanan yang pernah dilaporkan sudah diperbaiki?
Sebagian sudah ditangani lewat pembaruan versi, namun karena proyek ini terus berkembang cepat, selalu ada kemungkinan temuan baru muncul — sehingga update rutin dan pemantauan changelog keamanan tetap penting dilakukan.
Apakah menjalankan di VPS sendiri lebih aman daripada Hermes Cloud?
Keduanya punya trade-off berbeda. VPS sendiri memberi kontrol penuh tapi tanggung jawab keamanan sepenuhnya di tangan Anda, sementara Hermes Cloud mengalihkan sebagian pengelolaan infrastruktur ke penyedia layanan.
Apakah prompt injection bisa dicegah 100%?
Sampai saat ini belum ada solusi yang menjamin pencegahan sempurna pada agen AI otonom mana pun. Pendekatan realistis adalah mengurangi dampak lewat pembatasan akses dan pengawasan manusia, bukan mengandalkan pencegahan otomatis semata.
Kesimpulan
Hermes Agent membawa kemampuan otomatisasi yang kuat, namun kekuatan itu berbanding lurus dengan tanggung jawab keamanan yang perlu dipegang penggunanya. Risiko seperti prompt injection dan memory poisoning bukan alasan untuk menghindari produk ini sepenuhnya, melainkan sinyal untuk menerapkan konfigurasi yang hati-hati sejak awal pemasangan.
Dengan menerapkan prinsip least privilege, sandboxing, tinjauan manual untuk perintah sensitif, serta rutin memperbarui versi, risiko keamanan bisa ditekan signifikan tanpa harus mengorbankan manfaat otomatisasi yang ditawarkan Hermes Agent.
Baca Juga: