Daftar Isi:
Banyak pemula membayangkan cybersecurity sebagai film peretas: layar hitam, kode hijau, dan serangan dalam hitungan detik. Kenyataannya, sebagian besar pekerjaan keamanan siber jauh lebih sunyi dan sistematis: membaca log, memeriksa konfigurasi, menutup celah, dan menulis laporan.
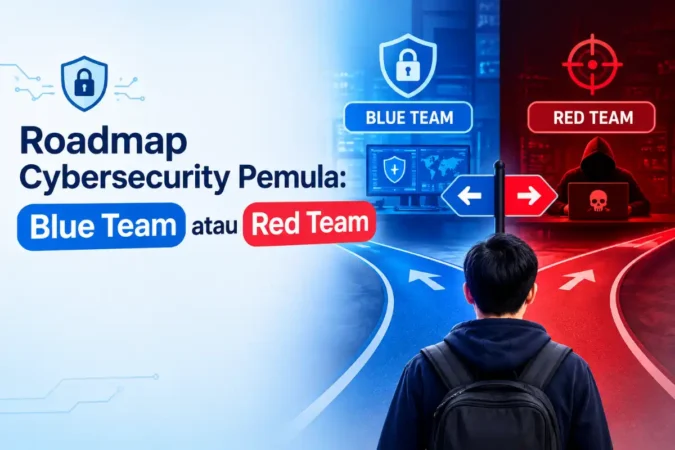
Artikel ini membantu Anda membedakan sisi bertahan (blue team) dan sisi menguji secara sah (red team), memilih pintu masuk yang realistis, lalu menyusun jalur belajar, lab latihan yang legal, dan portofolio. Fokusnya pemula, dengan kebiasaan etika sebagai fondasi sejak hari pertama.
Dua Sisi Dunia Keamanan Siber
Secara sederhana, blue team menjaga dan mendeteksi, sedangkan red team menguji pertahanan dengan izin. Keduanya saling melengkapi, dan banyak profesional berpindah antar sisi seiring pengalaman.
| Peran | Sisi | Fokus pekerjaan | Cocok jika Anda |
|---|---|---|---|
| SOC Analyst | Blue team | Memantau peringatan, memeriksa log, dan menilai apakah suatu kejadian berbahaya | Teliti, sabar, dan suka menelusuri jejak |
| Security Engineer | Blue team | Membangun dan merawat pertahanan: firewall, konfigurasi aman, dan alat pemantauan | Suka merancang sistem yang kokoh |
| Incident Responder | Blue team | Menangani insiden dan memulihkan sistem setelah serangan | Tenang di bawah tekanan |
| Penetration Tester | Red team | Menguji sistem dengan izin tertulis lalu melaporkan celahnya | Suka membongkar cara kerja dan menulis laporan yang jelas |
| GRC dan Audit Keamanan | Pendukung | Kebijakan, kepatuhan, dan penilaian risiko | Suka aturan dan dokumentasi |
Pintu Masuk yang Paling Realistis
Peran penetration tester sering terlihat paling menarik, tetapi posisi pemulanya biasanya tidak banyak dan cukup kompetitif. Karena itu, banyak orang masuk lewat jalur yang lebih terbuka, lalu menyesuaikan arah setelah punya pengalaman.
Pintu masuk yang lazim:
- IT support atau helpdesk, lalu mendalami keamanan perangkat dan akun.
- Administrator jaringan atau sistem, lalu fokus ke pengamanan infrastruktur.
- SOC analyst tingkat awal yang memantau peringatan dan log.
- Developer yang tertarik keamanan aplikasi.
Ini gambaran umum, bukan aturan baku. Baca persyaratan tiap lowongan karena kebutuhan antar perusahaan berbeda.
Fondasi Sebelum Alat Keamanan
Alat keamanan bisa dipelajari kapan saja, tetapi tanpa fondasi Anda hanya menjalankan perintah tanpa paham alasannya. Empat fondasi berikut hampir selalu terpakai.
Jaringan
Alamat IP, DNS, HTTP dan HTTPS, port, serta cara data berpindah antar perangkat. Banyak serangan dan pertahanan terjadi di lapisan ini.
Linux dan Windows
Hak akses file, proses, layanan, dan log. Anda perlu tahu kondisi normal sebuah sistem agar bisa mengenali yang janggal.
Dasar web
Cara kerja sesi login, cookie, form, dan basis data. Pemahaman ini penting untuk memahami celah aplikasi web.
Baca Juga:
Skrip sederhana
Python atau Bash untuk mengotomatiskan pekerjaan berulang, seperti menyaring log atau memeriksa banyak berkas sekaligus.
Jalur Belajar dalam 5 Fase
Perkiraan waktu mengasumsikan belajar rutin sekitar 10 sampai 15 jam per minggu. Pakai sebagai patokan kasar, karena kecepatan tiap orang berbeda.
- Fondasi IT (sekitar 6 sampai 10 minggu): jaringan dan Linux. Tanda siap: Anda bisa menjelaskan apa yang terjadi saat membuka sebuah situs, dari DNS sampai halaman tampil.
- Konsep keamanan (sekitar 4 sampai 6 minggu): prinsip kerahasiaan, integritas, dan ketersediaan, autentikasi, enkripsi dasar, serta jenis celah aplikasi web yang umum. Tanda siap: Anda bisa menjelaskan mengapa sebuah celah berbahaya dan bagaimana menutupnya.
- Lab praktik yang legal (sekitar 6 sampai 10 minggu): bangun lab sendiri dengan mesin virtual atau pakai platform latihan yang memang mengizinkan pengujian. Tanda siap: Anda punya catatan hasil latihan yang bisa dijelaskan langkah demi langkah.
- Pilih arah (sekitar 6 sampai 8 minggu): blue team dengan fokus log dan deteksi, atau red team dengan fokus pengujian aplikasi dan penulisan laporan. Tanda siap: Anda bisa menyebut alasan memilih arah tersebut.
- Portofolio dan sertifikasi dasar (sekitar 4 sampai 8 minggu): rapikan hasil kerja, lalu pertimbangkan sertifikasi pemula. Tanda siap: ada dokumen yang bisa ditunjukkan kepada perekrut.
Aturan Main: Etika dan Hukum
Ini bagian terpenting, bukan formalitas.
- Hanya uji sistem milik sendiri, lingkungan latihan yang memang disediakan untuk itu, atau sistem pihak lain yang memberi izin tertulis.
- Menguji sistem tanpa izin dapat berujung masalah hukum, sekalipun niat Anda hanya ingin belajar.
- Jika menemukan celah di sistem nyata secara tidak sengaja, laporkan melalui jalur resmi pemiliknya dan jangan menyebarkannya.
- Program bug bounty resmi memberi ruang pengujian yang sah dengan aturan jelas. Penjelasannya ada di apa itu bug bounty.
Untuk memahami konsep pengujian sebelum praktik, baca juga apa itu penetration testing.
Portofolio yang Layak Ditunjukkan
Portofolio keamanan berbeda dari portofolio developer. Yang dinilai adalah cara Anda berpikir, mendokumentasikan, dan melaporkan, bukan seberapa seram alat yang Anda pakai.
| Proyek | Yang dibuktikan |
|---|---|
| Lab pemantauan di mesin virtual sendiri, dengan catatan cara mendeteksi aktivitas yang mencurigakan | Pemahaman log, deteksi, dan sisi bertahan |
| Catatan latihan di platform yang mengizinkan, ditulis sebagai penjelasan langkah dan pelajaran, bukan sekadar daftar jawaban | Pola pikir menganalisis dan kemampuan menjelaskan |
| Laporan pengujian contoh pada aplikasi latihan yang sengaja dibuat rentan | Kemampuan menulis temuan, tingkat risiko, dan saran perbaikan |
| Daftar periksa pengamanan server atau situs sederhana milik sendiri, lengkap dengan hasil penerapannya | Pengamanan praktis dan kebiasaan dokumentasi |
Ingat: jangan memasukkan data pribadi, data perusahaan, atau kredensial asli ke dalam portofolio. Samarkan semua informasi sensitif dan gunakan data contoh.
Sertifikasi Dasar yang Sering Dilirik
Sertifikasi bukan pengganti pengalaman, tetapi bisa membantu menunjukkan kesungguhan, terutama jika Anda belum punya riwayat kerja di bidang ini. Periksa biaya, syarat, dan masa berlaku terbaru langsung di situs penyelenggara sebelum memutuskan.
| Sertifikasi | Cakupan umum | Cocok sebagai |
|---|---|---|
| CompTIA Network+ atau Cisco CCNA | Dasar jaringan | Fondasi sebelum keamanan |
| CompTIA Security+ | Konsep keamanan umum | Sertifikasi keamanan tingkat awal |
| ISC2 Certified in Cybersecurity | Pengantar prinsip keamanan | Langkah awal bagi pemula |
Cara Melamar Posisi Pertama
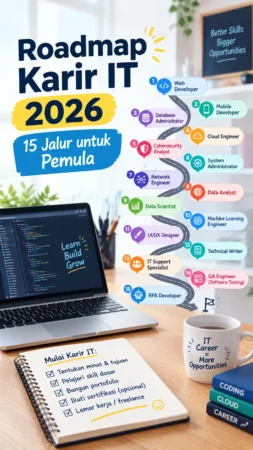
Gunakan kata kunci yang lebih luas daripada judul impian Anda, misalnya SOC analyst, junior security analyst, IT security staff, atau IT support dengan tugas keamanan. Taruh lab dan laporan Anda di bagian atas CV, dan siapkan cerita singkat tentang satu hal yang Anda temukan saat berlatih. Jika masih membandingkan jalur keamanan dengan karir IT lainnya, lihat dulu roadmap 15 jalur karir IT.
Kesalahan yang Sering Terjadi
- Langsung memburu alat peretasan sebelum paham jaringan, Linux, dan cara kerja web.
- Mencoba alat pada sistem milik orang lain tanpa izin demi mencari pengalaman.
- Menyalin jawaban latihan dari internet tanpa memahami prosesnya, sehingga gagal saat diminta menjelaskan di wawancara.
- Mengabaikan kemampuan menulis laporan, padahal temuan yang tidak bisa dijelaskan nyaris tidak berguna bagi pemilik sistem.
- Mengoleksi sertifikat tanpa hasil kerja yang bisa diperiksa.
FAQ
Apakah cybersecurity cocok untuk pemula tanpa latar IT?
Bisa dimulai, tetapi jalurnya lebih panjang karena Anda perlu membangun fondasi jaringan dan sistem operasi dulu. Jangan melompat ke alat keamanan sebelum fondasi itu terbentuk.
Lebih baik pilih blue team atau red team?
Untuk pemula, jalur blue team biasanya punya pintu masuk yang lebih terbuka. Namun pilih berdasarkan minat: jika Anda lebih suka mendeteksi dan menelusuri, mulai dari blue team; jika lebih suka menguji dan menulis temuan, pelajari sisi red team.
Baca Juga:
Apakah harus bisa coding?
Tidak harus mahir, tetapi skrip sederhana dengan Python atau Bash sangat membantu. Kemampuan membaca kode juga berguna saat memahami celah aplikasi.
Apakah belajar peretasan itu legal?
Belajar konsepnya legal. Yang dapat bermasalah adalah menguji sistem tanpa izin. Gunakan lab sendiri atau platform latihan yang mengizinkan pengujian.
Berapa lama dari nol sampai siap melamar?
Bagi banyak orang yang belajar rutin, kisarannya sekitar enam bulan sampai satu tahun lebih, tergantung latar belakang dan jam belajar. Angka ini hanya gambaran kasar, bukan target.
Kesimpulan
Memulai keamanan siber bukan soal menguasai alat paling canggih, melainkan membangun kebiasaan berpikir seperti penjaga sekaligus penguji: memahami cara kerja sistem, mencari titik lemahnya, lalu menjelaskannya dengan jelas dan bertanggung jawab. Karena pintu masuk pemula biasanya lewat jalur pendukung seperti IT support, jaringan, atau SOC, jangan menganggapnya sebagai jalan memutar. Pengalaman di sana justru memberi pemahaman kondisi normal sebuah sistem, modal utama untuk mengenali yang tidak normal. Mulailah minggu ini dengan membuat satu mesin virtual, mengamati lognya, dan menuliskan apa yang Anda temukan dengan bahasa sendiri.